دفاع چندلایه برای انتقال تصاویر حساس
مخدوشسازی هوشمند، کاهش حجم، انتقال رمزگذاریشده و بازسازی کنترلشده تصاویر، فقط در مقصد مجاز؛ برای کاهش ریسک افشای محتوای حساس و مصرف کمتر پهنای باند.
ارزش پیشنهادی
کاهش ریسک افشای تصاویر حساس، همراه با مصرف کمتر پهنای باند
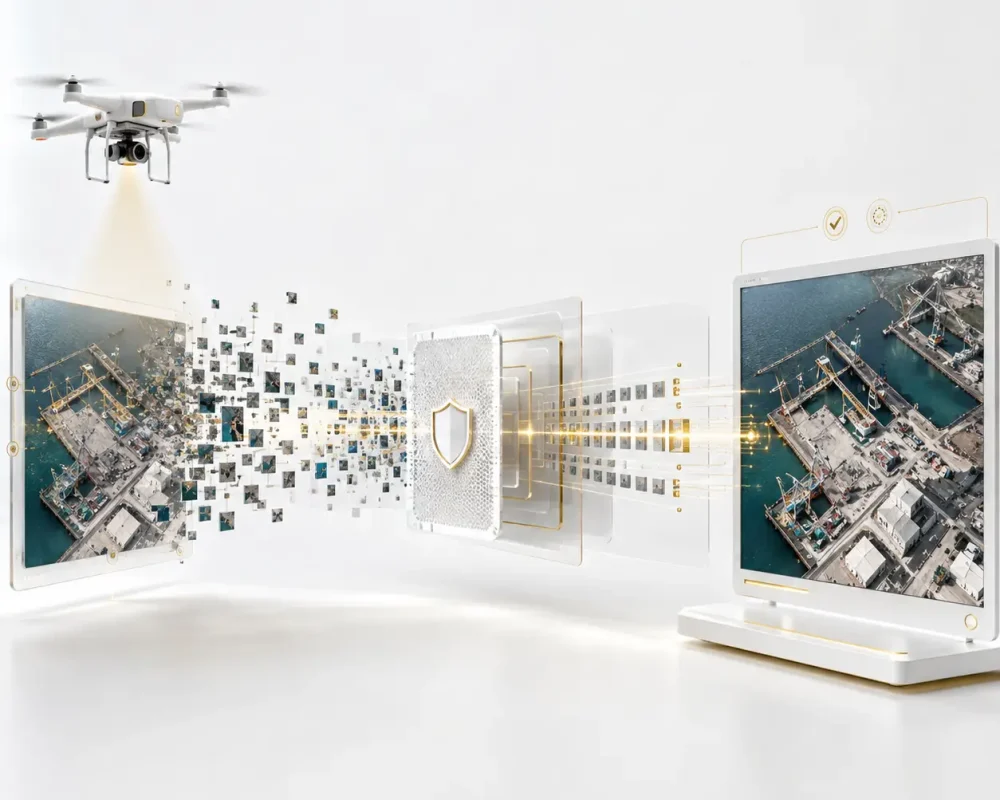
PQ-SIT پیش از انتقال، ساختار قابلشناسایی تصویر را مخدوش میکند، حجم داده را کاهش میدهد و آن را از طریق کانال رمزگذاریشده ارسال میکند. بازسازی تصویر تنها در مقصد مجاز و پس از تأیید هویت، کلید و پارامترهای اختصاصی انجام میشود. این راهکار بهعنوان یک لایه دفاعی مکمل در کنار رمزنگاری استاندارد، کنترل تمامیت، احراز هویت و مدیریت امن کلید به کار میرود.
معرفی محصول
PQ-SIT؛ انتقال کنترلشده تصاویر حساس از مبدأ تا مقصد
PQ-SIT یک راهکار نرمافزاری برای حفاظت و انتقال تصاویر حساس میان مبدأ و مقصد مشخص است. این محصول برای سازمانهایی طراحی شده است که تصاویر نظارتی، ماهوارهای، پهپادی، هویتی، مالی، پزشکی یا عملیاتی را روی شبکههای عمومی، اختصاصی یا کمپهنای باند منتقل میکنند. سامانه با ترکیب مخدوشسازی چندلایه، کاهش حجم، رمزنگاری، کنترل تمامیت و الگوریتم اختصاصی بازسازی، قابلیت مشاهده و استنتاج محتوای اصلی تصویر را در طول مسیر کاهش میدهد. نتیجه، انتقال کمحجمتر، قابلردیابیتر و کنترلشدهتر دادههای تصویری همراه با کاهش ریسک افشای محتوای حساس است.
مسئلهای که حل میکنیم
تصاویر سازمانی فقط فایلهای رسانهای نیستند؛ آنها ممکن است شامل هویت افراد، اطلاعات مالی، موقعیت جغرافیایی، تأسیسات حساس، تصاویر پزشکی یا جزئیات عملیات باشند. شنود، سرقت، ارسال اشتباه یا دسترسی غیرمجاز به یک تصویر میتواند پیامدهای امنیتی، مالی و عملیاتی جدی ایجاد کند. رمزنگاری استاندارد همچنان برای محرمانگی، تمامیت و احراز هویت ضروری است؛ اما بعضی سازمانها به لایهای مکمل نیاز دارند که محتوای بصری را پیش از ورود به کانال ارتباطی نیز غیرقابلاستنتاج کند. PQ-SIT تصویر را پیش از انتقال مخدوش و کمحجم میکند و بازسازی آن را به مقصد، مجوز و مؤلفههای امنیتی معتبر محدود میسازد.
چالشهای کلیدی
انتقال تصاویر حساس باید همزمان محرمانگی، تمامیت، احراز هویت، سرعت و کیفیت بازسازی را پوشش دهد. اتکا به یک کنترل امنیتی واحد، محدودیت پهنای باند و نبود کنترل دقیق بر مقصد بازسازی، ریسک انتقال را افزایش میدهد.
01
02
03
04
بازار هدف و کاربران
خریداران و تصمیمگیرندگان
مدیران فنی
کاربران نهایی
سناریوهای کاربرد
۰۱
مخدوشسازی و کاهش حجم تصاویر در پهپاد یا ایستگاه زمینی و بازسازی آنها فقط در مرکز فرماندهی مجاز. این کاربرد برای ارتباطات محدود، سیار یا ناپایدار طراحی میشود و میتواند روی بستر Edge اجرا شود.
۰2
حفاظت از تصاویر ماهوارهای، دادههای سنجش از دور و اطلاعات جغرافیایی هنگام انتقال میان ایستگاه دریافت، مرکز تحلیل و آرشیو، همراه با کنترل مقصد و ثبت سوابق انتقال.
۰3
حفاظت از تصاویر گذرنامه، کارت شناسایی، اسناد بانکی، مدارک مشتری و تصاویر پزشکی هنگام انتقال میان شعب، مراکز خدماتی، پزشکان و سامانههای سازمانی، همراه با احراز هویت مقصد و ثبت رویداد.
۰4
انتقال تصاویر دوربینهای پالایشگاه، نیروگاه، فرودگاه، مراکز صنعتی و تأسیسات حساس بهگونهای که در صورت شنود مسیر، محتوای قابلشناسایی تصویر تا حد ممکن در دسترس مهاجم قرار نگیرد.
۰5
کاهش حجم تصاویر برای انتقال از مناطق مرزی، سایتهای صنعتی دورافتاده، ارتباطات سیار و شبکههای ماهوارهای. نسبت کاهش حجم و کیفیت بازسازی باید براساس نوع تصویر، شبکه و هدف عملیاتی تنظیم و در پایلوت اندازهگیری شود.
راهکار ها و مشخصات
PQ-SIT ابتدا نوع تصویر، حساسیت، حجم، مقصد و سیاست امنیتی سازمان را مشخص میکند. سپس الگوهای مخدوشسازی ردیفی، ستونی، بلوکی، خطی، نقطهای یا نویزی را براساس پروفایل تعریفشده اعمال میکند. پس از کاهش حجم، داده با رمزنگاری استاندارد، احراز هویت مبدأ و مقصد و کنترل تمامیت از طریق کانال امن منتقل میشود. بازسازی تنها پس از تأیید مجوز، مقصد، کلید و پارامترهای اختصاصی انجام شده و هش، زمان، کاربر، نسخه الگوریتم و نتیجه انتقال ثبت میشود.
مزایای محصول
PQ-SIT با قراردادن مخدوشسازی، کاهش حجم، رمزنگاری، احراز هویت، کنترل تمامیت و بازسازی مقصدمحور در یک زنجیره، انتقال تصاویر حساس را کنترلپذیرتر میکند.
۰۱
عملیاتی
انتقال کنترلشده و سریعتر تصاویر حساس
۰2
اقتصادی
کاهش مصرف پهنای باند و هزینه انتقال
۰3
رقابتی
فراتر از رمزگذاری یا فشردهسازی مستقل
PQ-SIT تنها فایل را رمزگذاری یا فشرده نمیکند؛ بلکه:
۰4
فنی
معماری چندلایه و قابلسفارشیسازی
فرآیند اجرا و استقرار
اجرای پروژه با شناسایی تصاویر حساس، مسیرهای انتقال و تهدیدهای محتمل آغاز میشود. سپس معماری امنیتی طراحی و روی یک مسیر واقعی آزمایش میشود. استقرار کامل پس از بررسی نتایج امنیتی، عملکردی و کیفیت بازسازی انجام خواهد شد.
ارزیابی اولیه و مدلسازی تهدید
نوع تصاویر، مسیرهای انتقال، شبکه، تعداد مبدأ و مقصد، سطح حساسیت و الزامات امنیتی بررسی میشوند. تهدیدها، مهاجمان محتمل، سطح دسترسی، کیفیت موردنیاز و محدودیت پهنای باند نیز مشخص خواهند شد. خروجی، گزارش شکاف امنیتی، Threat Model و KPIهای پروژه است.
طراحی معماری امنیتی
معماری مخدوشسازی، کاهش حجم، رمزنگاری، احراز هویت، مدیریت کلید، کنترل تمامیت، ثبت رویداد و بازیابی اضطراری طراحی میشود. خروجی این مرحله، سند معماری امنیتی و سیاستهای مبدأ، مقصد و دسترسی است.
اجرای پایلوت و سفارشیسازی
راهکار روی یک مسیر محدود و مجموعهای از تصاویر واقعی اجرا میشود. الگوی مخدوشسازی، نسبت کاهش حجم، کیفیت بازسازی و سیاست مقصد برای کاربرد سازمان تنظیم میشوند. خروجی شامل نمونه عملیاتی، Baseline و پروفایل امنیتی اختصاصی است.
تست امنیت و اعتبارسنجی عملکرد
آزمون نفوذ، شنود، دستکاری، Replay، Man-in-the-Middle، مقصد جعلی، قطع ارتباط، Packet Loss و مدیریت کلید انجام میشود. همچنین تأخیر، Throughput، نرخ فریم، کیفیت بازسازی، مصرف منابع و نرخ خطا اندازهگیری خواهند شد.
استقرار کامل و پایش مستمر
پس از تأیید نتایج، راهکار به دوربین، پهپاد، VMS، سامانه اسناد یا نرمافزار سازمان متصل میشود. بهروزرسانی الگوریتمها، مدیریت کلید، بازبینی دسترسیها، ممیزی رویدادها و ارزیابی دورهای امنیت و عملکرد نیز بهصورت مستمر انجام میگیرد.
نمونه خروجی و بنچمارک
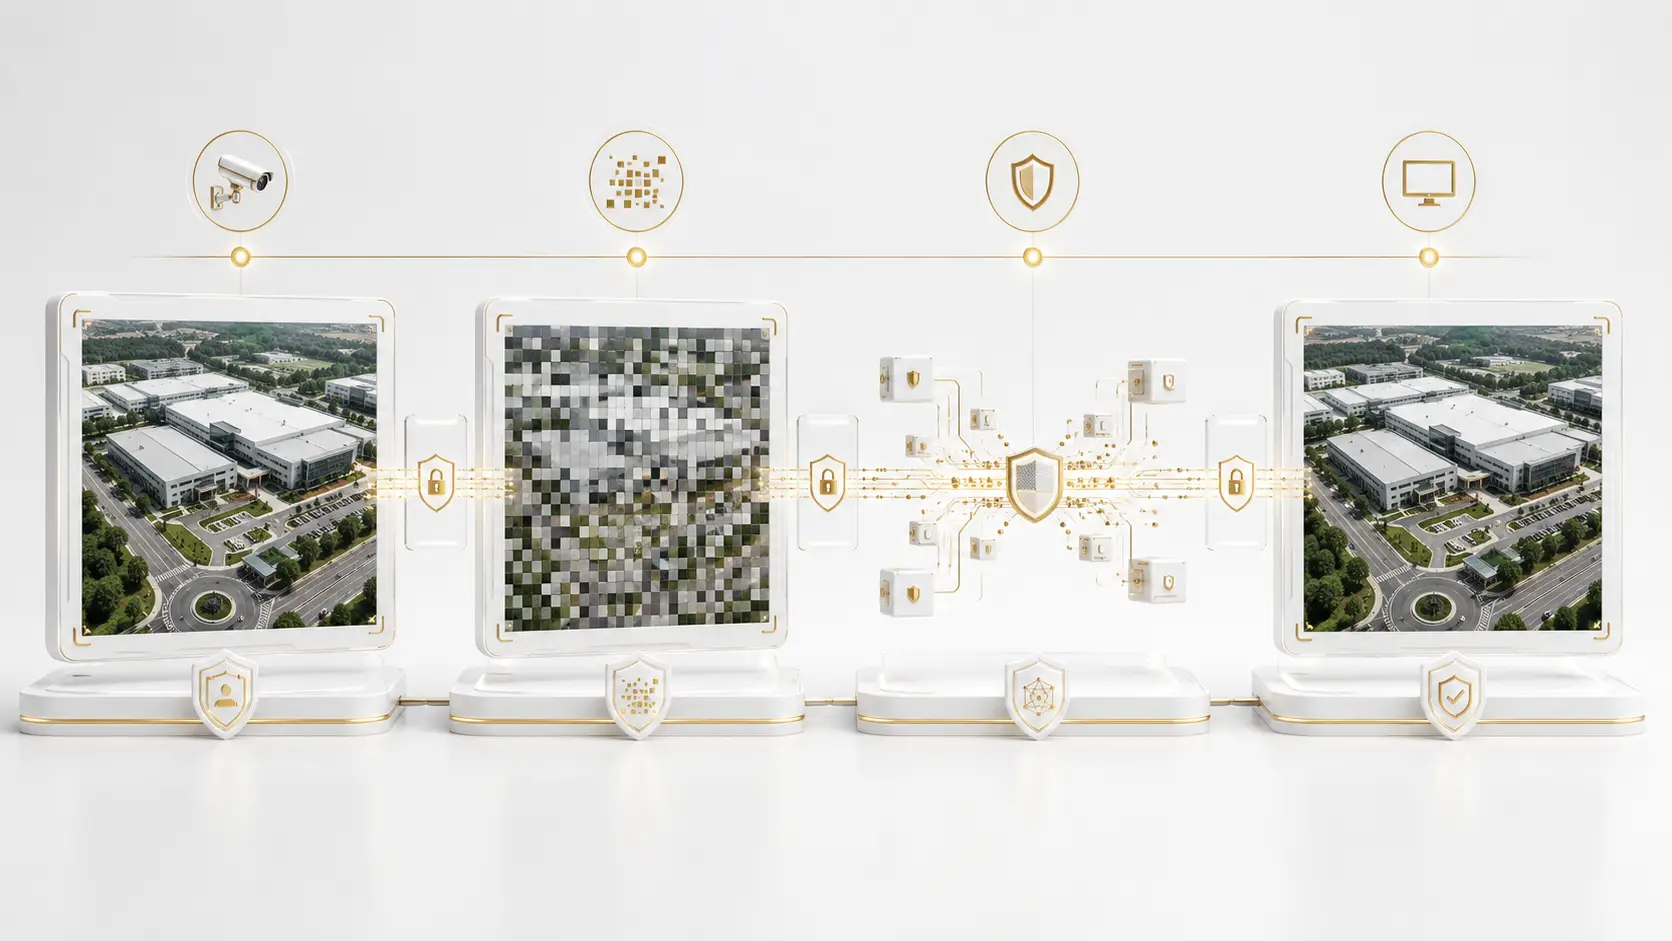
عملکرد PQ-SIT باید روی یک مسیر واقعی و با تصاویر سازمان ارزیابی شود. گزارش پایلوت باید نوع و حساسیت تصاویر، مشخصات شبکه، حجم قبل و بعد، نوع مخدوشسازی، زمان پردازش، تأخیر انتهابهانتها، سختافزار، کیفیت بازسازی و نتایج آزمونهای امنیتی را ثبت کند. در یک نمونه داخلی، حجم تصویری از ۱٫۴۰۴ مگابایت به ۱۹۴ کیلوبایت کاهش یافته است که تقریباً معادل کاهش هفتبرابری است.
کاهش حجم هدف
۵ تا ۱۰×، وابسته به سناریو
نمونه داخلی کاهش حجم
حدود ۷×
پردازش بلادرنگ
متناسب با سختافزار و شبکه
پرسشهای پرتکرار
خیر. PQ-SIT باید بهعنوان یک لایه دفاعی مکمل در کنار رمزنگاری استاندارد، TLS 1.3 یا پروتکل امن مورد تأیید سازمان، احراز هویت، مدیریت کلید و کنترل تمامیت استفاده شود. مخدوشسازی تصویر بهتنهایی جایگزین رمزنگاری معتبر نیست.
این ادعا فقط زمانی معتبر است که تبادل کلید، امضای دیجیتال و سایر اجزای رمزنگاری با استانداردهای معتبر پساکوانتومی پیادهسازی و بهطور مستقل ارزیابی شده باشند. در صورت طرح چنین ادعایی، سازگاری معماری با استانداردهایی مانند FIPS 203، 204 و 205 باید بررسی و مستند شود.
خیر. نسبت کاهش حجم به رزولوشن، بافت، نویز، فرمت، فشردهسازی، کیفیت بازسازی موردنیاز و نوع کاربرد بستگی دارد. محدوده ۵ تا ۱۰ برابر یک هدف فنی است و نتیجه دقیق باید روی تصاویر واقعی سازمان اندازهگیری شود.
هدف این است که مهاجم با دادهای مخدوش و رمزگذاریشده مواجه شود و دستکاری نیز از طریق کنترل تمامیت و ثبت هش شناسایی شود. بااینحال میزان مقاومت واقعی باید با تحلیل امنیتی و آزمون نفوذ مستقل اثبات شود.
بهترین روش، اجرای پایلوت روی یک مسیر واقعی انتقال تصویر است. در این پایلوت باید کاهش حجم، زمان پردازش، تأخیر انتهابهانتها، نرخ فریم، کیفیت بازسازی، مصرف منابع، نرخ موفقیت انتقال و نتایج آزمونهای شنود، دستکاری و دسترسی غیرمجاز با روش فعلی سازمان مقایسه شوند.